
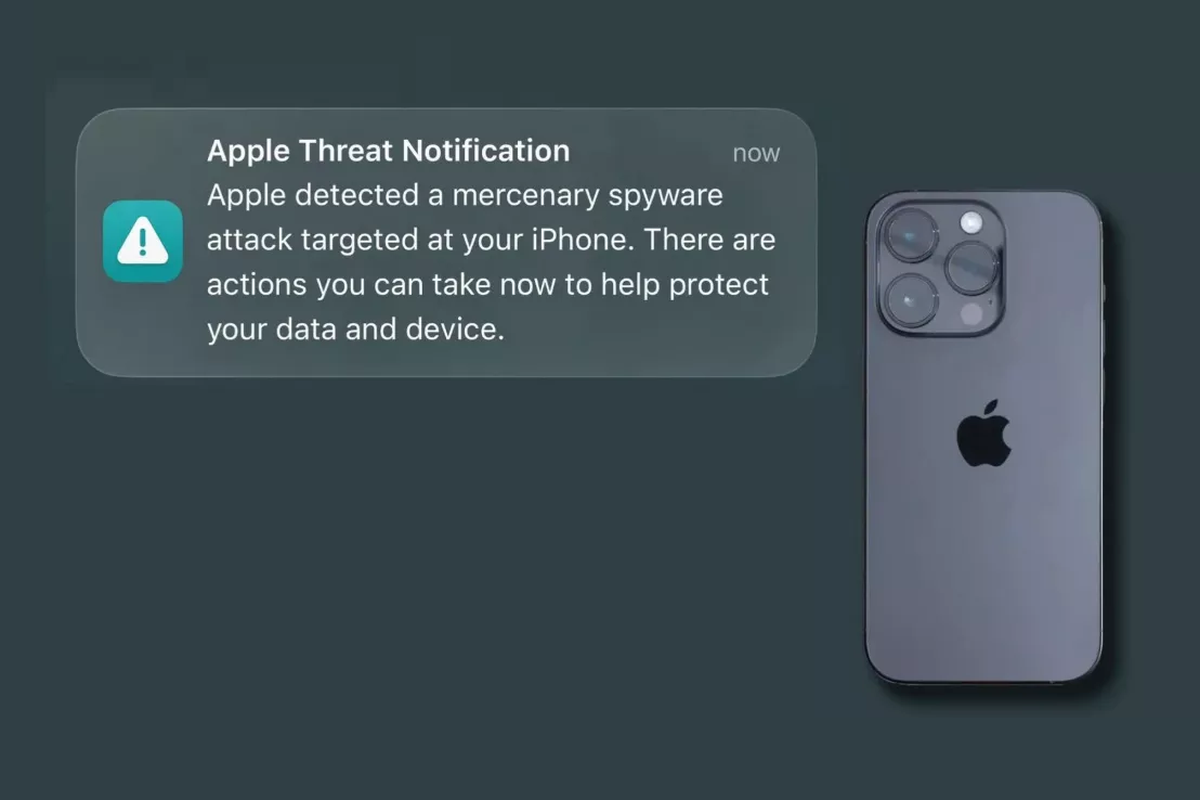
Dentmas.id – Apple, diam-diam menyebarkan pesan peringatan darurat kepada jutaan pengguna iPhone yang tersebar di 110 negara secara serentak. Melalui peringatan dini tersebut, pihak manufaktur secara tegas mengingatkan bahwa perangkat genggam canggih buatan mereka saat ini tengah berada dalam bahaya besar lantaran menjadi incaran empuk dari serangan perangkat lunak mata-mata alias spyware tingkat tinggi.
Selanjutnya, kejutan besar ini pertama kali terbongkar ke publik berkat aksi sigap seorang pakar keamanan siber ternama dunia, Costin Raiu, yang membagikan kabar menegangkan tersebut secara langsung lewat akun X (Twitter) miliknya dengan nama pengguna @craiu. Bahkan, dalam unggahan terbarunya pada hari Jumat (30/10/2026) lalu, ia secara terang-terangan membocorkan bahwa tim internal Apple memang sedang bekerja keras mengirimkan notifikasi khusus mengenai adanya potensi ancaman siber yang sangat mengerikan ini.
Menariknya, Raiu menekankan dalam pengamatannya bahwa gelombang peretasan terbaru ini menyajikan metode yang sepenuhnya berbeda jika Anda membandingkannya dengan insiden penyusupan misterius yang sempat menghebohkan pengguna perangkat Apple pada bulan Agustus lalu.
Bahkan, Raiu pun membocorkan seluruh rincian pesan resmi yang Apple kirimkan kepada para korban: “Peringatan penting hari ini sengaja kami luncurkan khusus untuk memproteksi para pengguna yang terindikasi menjadi target peretasan di 99 negara. Bahkan hingga detik ini, sistem pertahanan kami tercatat sudah berhasil mendistribusikan notifikasi ancaman ini kepada para pemilik perangkat di lebih dari 150 negara secara keseluruhan. Mengingat besarnya dana yang mereka kucurkan, tingkat kerumitan teknologi yang amat tinggi, hingga jangkauan serangan yang sangat luas di ranah global, spyware bayaran ini menjelma menjadi salah satu ancaman digital paling mematikan pada era modern saat ini. Oleh karena itu, Apple menegaskan tidak akan menghubungkan serangan maupun notifikasi peringatan ini dengan kelompok peretas tertentu ataupun wilayah geografis spesifik mana pun.”
Merespons kehebohan yang terus meluas tersebut, laporan tepercaya dari media teknologi TechSpot mengonfirmasi bahwa pihak Apple akhirnya resmi memverifikasi aksi pengiriman notifikasi bahaya itu pada hari Sabtu (31/10/2026). Selain itu, mereka secara eksplisit menjamin bahwa sinyal tanda bahaya ini memang sengaja dikirimkan secara masif kepada para pemilik iPhone yang bermukim di 110 negara tanpa mau mengumbar detail daftar negaranya secara mendalam.
Lebih jauh lagi, raksasa teknologi asal Amerika Serikat tersebut menggarisbawahi bahwa ancaman mematikan ini berakar dari ganasnya serangan mercenary spyware—sebuah perangkat lunak penyadapan komersial yang dirancang khusus oleh pihak berkepentingan untuk menjalankan misi spionase tingkat tinggi terhadap korban tertentu.
Namun sayangnya, hingga kabar ini meledak di ranah publik, Apple masih memilih untuk mengunci rapat-rapat identitas dalang utama di balik aksi kejahatan siber tersebut. Selain itu, mereka juga belum bisa memberikan kepastian apakah perangkat keras maupun akun Apple ID milik para penerima notifikasi itu sudah berhasil ditembus oleh para peretas atau masih dalam status selamat.
Akibatnya, pihak perusahaan belum mau merinci secara pasti berapa jumlah total pengguna yang sudah menerima pesan mengerikan ini, termasuk menyembunyikan daftar nama negara mana saja yang sudah terkena dampak serangan tersebut secara mendalam.
Oleh sebab itu, ketidakjelasan informasi ini otomatis memicu tanda tanya besar dan kecemasan mendalam di kalangan konsumen, terutama mengenai apakah para pemilik iPhone di Indonesia juga ikut menjadi target korban peretasan spyware berbahaya tersebut atau tidak.
Target Utama: Dari Politikus Senior hingga Jurnalis Vokal
Melalui dokumen panduan resminya, pihak pakar keamanan Apple kemudian membeberkan fakta mengejutkan bahwa operasi mercenary spyware ini sejatinya tidak menyerang sembarang orang, melainkan menyasar individu khusus yang memegang peranan sangat krusial berdasarkan identitas sosial maupun profesi strategis yang mereka jalani sehari-hari. Berdasarkan analisis ahli siber, kelompok masyarakat yang berada dalam radar bahaya ini umumnya mencakup para jurnalis independen, aktivis kemanusiaan, politikus papan atas, hingga para diplomat antarnegara.
Bahkan, para peretas kawakan tersebut membutuhkan kucuran dana modal yang amat fantastis untuk merancang satu aksi penyusupan saja, di mana biayanya bisa dengan mudah membengkak hingga menyentuh angka jutaan dollar AS. Oleh sebab itu, sebagian besar pengguna iPhone awam pada umumnya sebenarnya bisa sedikit bernapas lega karena tidak akan pernah dimasukkan ke dalam daftar target utama serangan mahal ini.
Kendati demikian, Apple meyakinkan publik bahwa setiap pemberitahuan ancaman yang mereka kirimkan selalu mengusung tingkat akurasi data yang sangat tinggi untuk menandai bahwa seseorang memang sudah berada dalam intaian bahaya. Meskipun begitu, Anda tetap harus cermat dalam membedakan bahwa notifikasi tersebut belum tentu menjadi bukti final bahwa gawai Anda sudah berhasil dijebol oleh peretas.
Di samping itu, salah satu modus operasi paling licik yang kerap mereka manfaatkan dalam aksi penyadapan tingkat tinggi ini adalah penggunaan metode serangan zero-click. Alhasil, berkat keunggulan teknik jahat ini, para penjahat siber mampu menguasai dan menembus sistem keamanan iPhone milik korban dari jarak jauh tanpa pernah mewajibkan korban mengeklik tautan mencurigakan ataupun mengunduh berkas fisik apa pun.
Jika peretas berhasil mengeksekusi aksi jahat tersebut sampai tuntas, mereka berpotensi besar merampok seluruh rahasia pribadi korban tanpa sisa, mulai dari menguras riwayat percakapan pesan, merekam jejak panggilan telepon, mencuri daftar kontak lengkap, melacak lokasi real-time, hingga mengunduh seluruh koleksi foto dan video pribadi di dalam galeri.
Akan tetapi, Apple sampai saat ini masih menutup rapat celah informasi terkait detail metode serangan khusus maupun titik kelemahan sistem yang dieksploitasi oleh para peretas dalam kasus peretasan paling gres ini.
Ternyata, raksasa teknologi ini sengaja merahasiakan indikator teknis yang menjadi dasar utama pengiriman peringatan keselamatan tersebut agar para dalang peretas tidak bisa mempelajari trik pintar untuk menghindari sistem deteksi canggih milik perusahaan di masa depan.
Tindakan Pertahanan: Aktifkan Lockdown Mode Sekarang Juga
Untuk mengantisipasi bahaya laten tersebut, para ahli siber di Apple sangat menyarankan para pengguna yang terindikasi mendapat notifikasi bahaya agar segera mengaktifkan fitur keamanan terkuat yang bernama Lockdown Mode atau Mode Kuncitara.
Selain itu, Anda dapat memfungsikan fitur pertahanan berlapis ini dengan sangat mudah, yaitu cukup mengakses menu Settings (Pengaturan), kemudian memilih tab Privacy & Security (Privasi & Keamanan), lalu menggeser tombol pada opsi Lockdown Mode (Mode Kuncitara) sampai aktif sempurna.
Di samping mengaktifkan fitur khusus tersebut, Anda juga sangat dianjurkan untuk segera mengunduh dan memperbarui sistem operasi iOS ke versi yang paling gres demi mengamankan perangkat dengan tambalan celah keselamatan terbaru.
Bahkan untuk menguji keaslian dari sinyal bahaya yang Anda terima, pengguna dapat mengonfirmasinya secara mandiri dengan cara membuka peramban web dan mengetikkan alamat resmi account.apple.com, lalu melakukan proses masuk ke akun Apple ID masing-masing.
Sebab, jika pesan peringatan ancaman itu memang benar-benar ditujukan untuk akun Anda, pihak Apple pasti akan menampilkan spanduk pemberitahuan resmi secara mencolok tepat di bagian teratas halaman utama akun tersebut.
Sebagai penutup panduan keamanan ini, Apple menegaskan kembali pesan penting bagi seluruh konsumen agar selalu waspada, karena notifikasi ancaman yang asli tidak akan pernah menuntut penggunanya untuk mengunduh aplikasi tambahan, memasang profil asing, membuka tautan lampiran, ataupun menyerahkan kata sandi rahasia serta kode verifikasi OTP dalam bentuk apa pun.
Temukan juga berbagai berita terbaru lainnya hanya di Exposenews.id.