

Jakarta, Dentmas.id – Baru-baru ini, dunia open source digemparkan oleh fenomena unik sekaligus menyebalkan. Tren penggunaan kecerdasan buatan (AI) untuk memburu celah keamanan rupanya membawa efek samping yang bikin geleng-geleng kepala. Sang pencipta Linux, Linus Torvalds, sampai kewalahan mengelola banjir laporan bug yang dihasilkan oleh AI. Akibatnya, para pengembang Linux kini harus bekerja ekstra keras menyaring sampah digital ini.
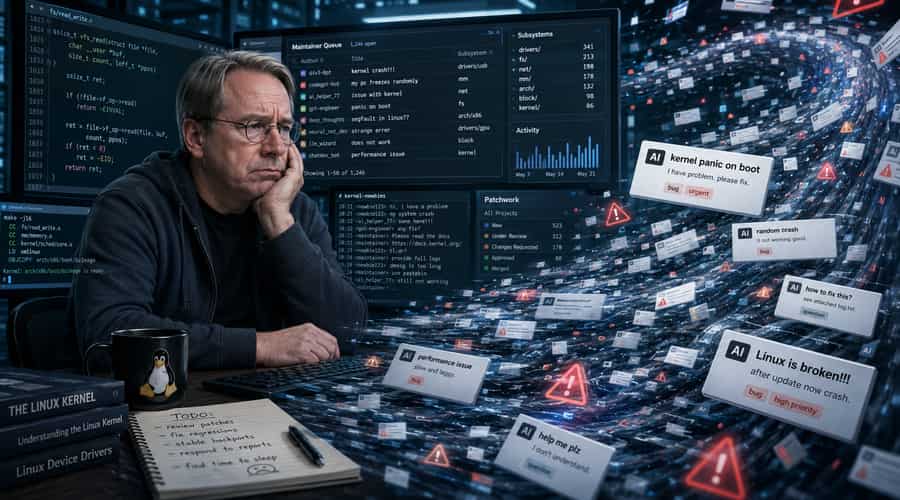
Dalam update terbaru mengenai kondisi kernel Linux, Torvalds dengan nada kesal mengungkapkan bahwa mailing list keamanan mereka nyaris ambruk. Ia menyebut fenomena ini membuat sistem pelaporan menjadi hampir tidak bisa dikelola. Lalu, apa akar masalahnya? Ternyata, tingkat duplikasi yang masif menjadi biang kerok utamanya. Bayangkan saja, banyak orang menemukan bug yang persis sama karena mereka menggunakan alat AI yang serupa. Jadilah para pengembang harus membuang waktu berharga untuk menandai laporan-laporan ganda yang tak bermutu.
Melalui pesannya yang khas dan lugas, Torvalds dengan tegas menegaskan bahwa temuan bug dari AI tidak lagi pantas diperlakukan sebagai rahasia tinggi di dalam daftar pelaporan privat. Ia tidak bisa menyembunyikan kekesalannya terhadap praktik ini.
“Hanya untuk memperjelas: jika Anda menemukan bug menggunakan alat AI, kemungkinan besar orang lain juga telah menemukannya. Memperlakukan temuan tersebut di daftar privat adalah buang-buang waktu bagi semua pihak yang terlibat, dan hanya memperburuk duplikasi karena pelapor tidak bisa melihat laporan satu sama lain,” papar Torvalds dengan nada sinis.
Menurut sang jenius di balik kernel Linux, alat AI memang terlihat luar biasa jika benar-benar membantu proses pencarian celah keamanan. Namun sayangnya, tren pelaporan instan saat ini justru lebih banyak menimbulkan pekerjaan sia-sia yang sama sekali tidak produktif. Para pengembang malah sibuk menjadi petugas kebersihan digital daripada memperbaiki kode.
Perlu digarisbawahi bahwa Torvalds tidak sepenuhnya anti terhadap AI. Faktanya, beberapa celah keamanan krusial seperti eksploitasi “Copy Fail” yang berdampak pada hampir seluruh distro Linux, berhasil terdeteksi berkat bantuan AI. Jadi, ia mengakui bahwa teknologi ini punya potensi luar biasa.
Namun, ia dengan keras meminta para peneliti keamanan untuk tidak sekadar melempar hasil mentah dari AI tanpa pemahaman yang memadai. Tindakan asal comot ini dinilai sangat merugikan ekosistem open source secara keseluruhan.
“Jika Anda benar-benar ingin memberikan nilai tambah, bacalah dokumentasinya, buatlah patch (tambalan) juga, dan tambahkan nilai nyata di atas apa yang dikerjakan oleh AI. Jangan jadi tipe orang yang hanya ‘lewat, kirim laporan acak tanpa pemahaman nyata’,” tegasnya dengan geram.
Kritik pedas Torvalds ini diharapkan dapat menyadarkan para peneliti keamanan yang malas melakukan verifikasi manual. Mereka diimbau untuk tidak menjadi bagian dari masalah, melainkan ikut berkontribusi menyelesaikannya.
GitHub Turut Rasakan Hal Serupa
Ternyata, keluhan pedas Torvalds ini tidak berdiri sendiri. Senior Product Security Engineer GitHub, Jarom Brown, dengan tegas membenarkan kekhawatiran tersebut. Menanggapi gelombang laporan bug AI belakangan ini, Brown menegaskan bahwa GitHub pada dasarnya tidak bermasalah dengan AI, asalkan laporannya sudah tervalidasi dengan baik. Ia tidak ingin platformnya dipenuhi oleh sampah digital.
Menurut Brown, temuan AI yang telah diverifikasi secara cermat, bisa direproduksi dengan mudah, dan dikirim bersama dengan Proof of Concept (PoC) yang berfungsi dengan baik adalah sebuah laporan yang luar biasa berharga. Sebaliknya, output AI mentah yang dikirim apa adanya tanpa bukti dampak nyata adalah hal yang sama sekali tidak berguna. Laporan semacam itu hanya akan langsung dibuang oleh tim keamanan.
“Satu temuan yang divalidasi dan diteliti dengan baik bernilai lebih dari 10 laporan spekulatif, baik dalam hal pembayaran bounty maupun reputasi. Para peneliti yang paling banyak mendapatkan bayaran dari program kami adalah mereka yang menggali lebih dalam, bukan yang mengutamakan volume,” pungkas Brown, demikian dirangkum dari The Verge pada Sabtu (23/5/2026).
Pernyataan ini dengan jelas menunjukkan pergeseran standar industri. Kualitas kini jauh lebih diutamakan daripada kuantitas. Para peneliti keamanan yang mengandalkan AI tanpa sentuhan manusia diingatkan untuk segera mengubah pendekatan mereka. Jika tidak, reputasi dan potensi pendapatan mereka bisa hancur berkeping-keping.
Kesimpulannya, baik Linux maupun GitHub kini sepakat bahwa AI bukanlah pengganti akal sehat manusia. Keduanya mendorong kolaborasi yang lebih cerdas antara manusia dan mesin. Jadi, bagi Anda yang gemar menggunakan AI untuk mencari bug, ingatlah pesan Linus Torvalds: jadilah bagian dari solusi, jangan menjadi bagian dari masalah yang membuat pusing para pengembang!
Temukan juga berbagai berita terbaru lainnya hanya di Exposenews.id.