Dentmas.id – Kasus penembakan di San Bernardino, Amerika Serikat, pada Februari lalu, bikin FBI panas dingin. Biro penyelidikan itu langsung mendesak Apple untuk membobol iPhone milik terduga teroris. Namun, Apple dengan tegas menolak permintaan tersebut. Pertarungan hukum pun sempat memanas, tetapi tiba-tiba FBI menarik diri dan mengumumkan sebuah kejutan: mereka akhirnya berhasil membobol iPhone tersebut dengan bantuan “pihak ketiga”.
Siapa Dalang di Balik Keberhasilan FBI?
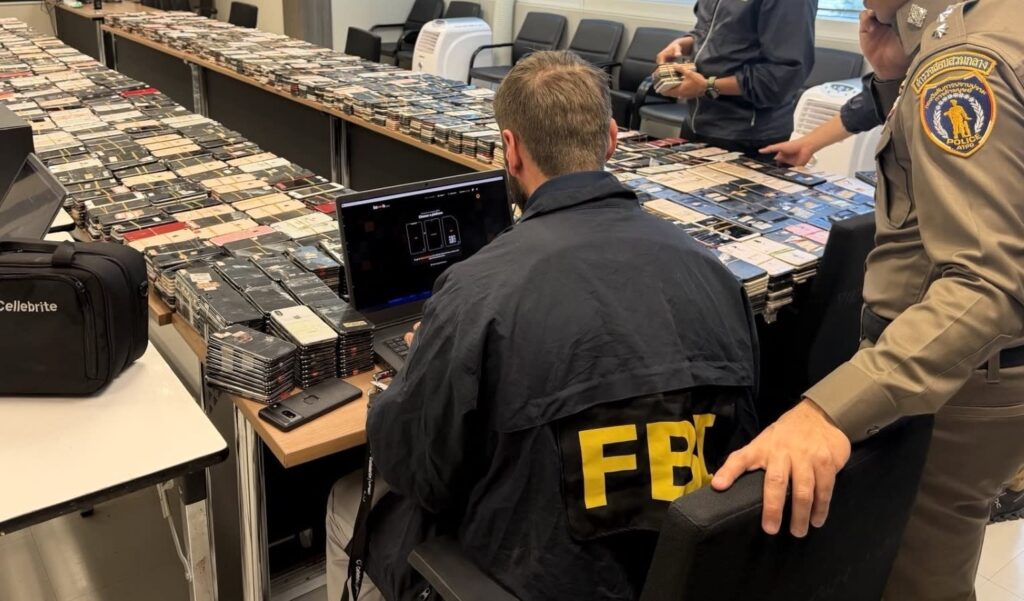
Siapa “pihak ketiga” yang jadi penyelamat FBI? Publik langsung mengarahkan curiga pada sebuah perusahaan spesialis asal Israel. Mereknya langsung melambung di berbagai pemberitaan: Cellebrite. Perusahaan ini dikenal sebagai jagoan dalam urusan membobol smartphone secara komersial. Banyak pihak percaya bahwa merekalah aktor di balik keberhasilan FBI yang mengguncang dunia teknologi saat itu.
Klaim Cellebrite terdengar sangat ambisius. Yuval Ben Moshe, VP Business Development of Forensics Cellebrite, dengan percaya diri mengatakan bahwa mereka bisa menembus pertahanan smartphone modern mana pun. Ia mendemonstrasikan kemampuannya kepada BBC pada Selasa (29/11/2016). Dengan tenang, Moshe menyatakan, “Kami bisa mengakses semua data yang ada di ponsel.”
Ambil contoh demonstrasi yang dilakukan Moshe. Ia menggunakan perangkat Galaxy S5 dengan Android lawas 4.2. Ponsel itu sudah terkunci dengan fingerprint lock dan PIN. Namun, Moshe dengan mudah membuka semua pengamanan tersebut. Caranya hanya menyambungkan ponsel ke alat khusus berbentuk tablet milik Cellebrite. Ia bahkan menambahkan, mereka bisa membobol sistem operasi terbaru dan membuka data percakapan dari aplikasi pesan instan.
Dari Pemindah Data Menjadi Pembobol Andal
Mari kita telusuri asal-usul Cellebrite. Perusahaan yang dimiliki oleh Sun Corporation ini sebenarnya bukan dari ranah peretasan. Didirikan pada 1999 di Petah Tikva, Israel, Cellebrite awalnya hanya bergerak di bidang transfer data antar ponsel. Layanan ini sangat dibutuhkan oleh retailer seperti Motorola, Nokia, dan Verizon untuk membantu pelanggan yang melakukan upgrade ponsel. Dari situlah bibit keahlian mereka mulai tumbuh.
Setelah menguasai ekstraksi data, Cellebrite mengembangkan sayap ke bisnis yang lebih sensitif. Mereka mulai menawarkan tool untuk menembus sistem keamanan ponsel. Tujuannya jelas untuk kepentingan forensik dan penegak hukum. Pada awal 2007, saat pertama kali memasarkan tool buatannya, Cellebrite sudah mengklaim bisa membobol lebih dari 1.000 model perangkat, mulai dari ponsel hingga PDA.
Cellebrite kini memosisikan diri sebagai pahlawan bagi aparat penegak hukum. Mereka menawarkan solusi instan ketika vendor resmi seperti Apple menolak bekerja sama. Dalam brosur pemasarannya, Cellebrite menyebutkan bahwa proses hukum yang bertele-tele dan provider yang tidak kooperatif sering mempersulit penyelidikan. Dengan tegas mereka menawarkan, “Solusi kami membantu pengungkapan fakta yang diperlukan untuk mempercepat proses investigasi.”
UFED Touch: Senjata Rahasia Seharga Mobil Bekas
Apa senjata utama Cellebrite? Namanya Universal Forensics Extraction Device (UFED) Touch. Alat ini berbentuk seperti tablet dengan tampilan graphical user interface (GUI) yang ramah pengguna. Moshe menjelaskan, pengguna hanya perlu menekan beberapa tombol untuk mengidentifikasi jenis ponsel, lalu alat ini akan mematikan kunci perangkat. Dengan harga lebih dari 10.000 dolar AS, UFED diklaim mampu membobol 8.000 jenis perangkat elektronik. Bahkan polisi bisa membawanya di mobil patroli karena ukurannya yang ringkas.
Hubungan Cellebrite dengan FBI ternyata bukan cuma sekali dua kali. Sebuah dokumen pemerintah yang didapatkan CNN mengungkapkan bahwa FBI telah menandatangani kontrak penyediaan UFED sebanyak 187 kali dalam kurun waktu 7 tahun. Selama itu, UFED bekerja efektif membobol ponsel para tersangka, melewati password atau PIN tanpa kesulitan.
Namun, keadaan berubah drastis pada 2014. Apple mulai meningkatkan sekuriti iPhone dengan enkripsi baru di iOS 8. Apple sengaja mendesain sistem agar mereka sendiri tidak bisa melewati passcode pengguna. Situs Apple bahkan menyatakan, “Berbeda dari kompetitor, Apple tak bisa melewati passcode dan mengakses data.” Ditambah fitur penghapus data otomatis jika PIN salah 10 kali, FBI pun mati langkah dalam kasus San Bernardino.
Harga Selangit dan Misteri yang Tak Terpecahkan
FBI sempat mencoba jalur hukum untuk memaksa Apple membuat “backdoor”. Namun, upaya ini mendapat tentangan keras dari Facebook dan perusahaan teknologi lainnya. Akhirnya, FBI menarik gugatan dan beralih ke “pihak ketiga”. Hingga kini, identitas ini masih misterius. Washington Post bahkan menduga FBI mendapat bantuan dari “grey hacker” yang menjual celah keamanan, bukan melaporkannya ke vendor.
Direktur FBI, James Comey, buka suara soal biaya yang dikeluarkan. Ia mengaku pihaknya membayar mahal untuk mendapatkan “kunci” pembobol iPhone San Bernardino. Bahkan nominalnya melebihi total gaji Comey selama sisa masa jabatan 7 tahun, yaitu sekitar 1,34 juta dolar AS. Namun, ia menegaskan bahwa “kunci” itu hanya bisa dipakai untuk iPhone 5C dengan iOS 9, bukan model lainnya.
Meski FBI merahasiakan identitasnya, spekulasi tetap mengarah pada Cellebrite. Apple sempat penasaran dan ingin tahu cara kerja pembobolan tersebut, karena khawatir celah itu bisa digunakan untuk meretas jutaan iPhone lain. Namun, FBI tetap bungkam. Comey bahkan memberi kode bahwa orang-orang yang menjual tool ini memiliki motivasi yang sejalan dengan pemerintah.
Yang membuat industri gadget bergidik adalah pernyataan Moshe kepada BBC. Ia mengklaim perusahaannya kini mampu menjebol segala jenis ponsel, termasuk model-model terbaru sekalipun. Dengan nada percaya diri, Moshe menyatakan, “Kami bisa mengambil data dari iPhone 7 juga.” Sayangnya, ia menolak mengungkap siapa saja pelanggan mereka saat ini. Misteri Cellebrite pun terus berlanjut, menjadi bayang-bayang menakutkan bagi para pengguna smartphone di seluruh dunia.
Temukan juga berbagai berita terbaru lainnya hanya di Exposenews.id.