Dentmas.id – Seorang pemuda berusia 21 tahun asal Florida, Amerika Serikat, baru saja mendapati dirinya diborgol tim FBI pekan lalu. Pasalnya, aksi nekatnya mencuri uang kripto senilai lebih dari USD 220 ribu—atau setara dengan miliaran rupiah—terungkap sudah. Modus operandi yang dipakainya pun terbilang licik: ia menyisipkan perangkat lunak berbahaya alias malware ke dalam beberapa judul game populer. Meski dalam dokumen dakwaan tidak disebutkan secara gamblang toko digital mana yang menjadi sarana distribusi game-game terkait, fakta di lapangan menunjukkan bahwa sejumlah judul tersebut sempat beredar bebas di platform Steam hingga beberapa waktu lalu. Pelaku utama yang diketahui bernama Zyaire Dontaevious Zamarion Wilkins ini pun langsung dihadapkan pada tumpukan dakwaan berat terkait kejahatan siber.
Jejak Digital
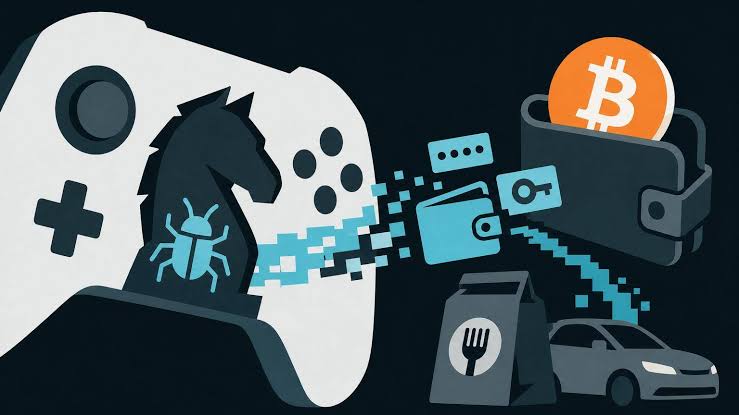
FBI menyatakan bahwa Wilkins tidak bergerak sendirian; ia memimpin operasi kejahatan dunia maya yang terbilang canggih bersama beberapa rekannya yang masih berstatus buron. Selama hampir dua tahun lamanya, sejak Mei 2024 hingga Februari 2026, geng ini berhasil menginfeksi sekitar 8.000 unit komputer pribadi (PC) milik pengguna. Mereka menyusupkan malware ke dalam setidaknya delapan judul video game yang tampaknya menarik perhatian banyak gamer. Dari hasil penggeledahan digital, tim penyelidik meyakini bahwa kelompok tersebut telah menguras uang dari sekitar 80 dompet kripto yang tersebar di berbagai penjuru dunia. Meskipun jumlah korban masih terus didata, kerugian sementara yang tercatat sudah menembus angka USD 220 ribu, sebuah angka fantastis yang diraup hanya dengan duduk manis di depan layar komputer.
Tim siber FBI mengungkapkan bahwa para pelaku mempromosikan game-game yang sudah terinfeksi malware itu secara masif dan terstruktur. Mereka tidak sekadar mengunggah game lalu berharap banyak orang mengunduh; mereka justru memanfaatkan platform media sosial dan aplikasi perpesanan populer seperti Discord, Telegram, X (dulu Twitter), hingga LinkedIn untuk menjaring korban seluas-luasnya. Bukan main-main, strategi mereka bahkan dilengkapi dengan bot pelacak khusus yang dirancang untuk mengidentifikasi pemilik aset kripto dalam jumlah besar. Setelah mendeteksi target yang empuk, pelaku lalu menghubungi mereka secara personal dan mengarahkan agar memainkan game tertentu. Dengan cara ini, akses ke komputer korban pun terbuka lebar, memungkinkan pelaku mencuri kata sandi dan data sensitif lain secara diam-diam.
Malware canggih itu bekerja secara senyap di balik layar, mengekstrak informasi login dan kredensial penting lainnya tanpa menimbulkan kecurigaan sedikit pun. Selanjutnya, para penjahat siber ini memanfaatkan data curian tersebut untuk membobol dompet daring milik korban dan mengalihkan seluruh aset kripto ke rekening mereka. Yang membuat kasus ini makin rumit adalah transaksi yang mereka lakukan tergolong cepat dan sulit dilacak. Namun, FBI tidak tinggal diam; mereka mulai merangkai bukti dengan cermat.
Salah satu langkah terobosan adalah ketika para agen berhasil melacak aliran bitcoin curian yang mengarah ke lebih dari 150 kartu hadiah Bitrefill. Fakta mengejutkannya adalah kartu-kartu itu sebagian besar digunakan untuk membayar pesanan makanan melalui layanan antar Uber Eats—sebuah temuan yang justru mengarahkan penyidik pada jejak digital pelaku.
Deretan Game Beracun dan Korban Tak Terduga
Berdasarkan laporan pengaduan yang dirilis FBI, ada empat judul utama yang terkonfirmasi terinfeksi malware dalam kasus ini: BlockBlasters, Dashverse, Lunara, dan PirateFi. Keempatnya diketahui masih tersedia di Steam hingga awal tahun ini, sebelum FBI mengumumkan penyelidikan resmi dan mengimbau para pengguna untuk melapor jika pernah mengunduh salah satu dari game-game tersebut. Investigasi pun semakin meluas ketika para peneliti kripto forensik seperti ZachXBT dan repositori malware vx-underground turun tangan mengungkap fakta lebih dalam.
Mereka menemukan bahwa game BlockBlasters saja bertanggung jawab atas hilangnya sekitar USD 150 ribu, dengan jumlah korban berkisar antara 261 hingga 478 orang, menurut laporan yang dikutip dari Techspot pada Senin (20/7/2026). Fakta ini menunjukkan betapa efektifnya modus penyisipan malware dalam game untuk menjerat para gamer yang tidak waspada.
Salah satu kasus paling menyayat hati melibatkan seorang streamer Twitch bernama RastalandTV, yang kehilangan USD 32 ribu pada September 2025. Uang tersebut bukanlah sembarang uang; itu adalah hasil donasi dari para penonton setianya yang terkumpul untuk membantu biaya pengobatan kanker yang tengah ia jalani. Bayangkan, saat RastalandTV sedang berjuang melawan penyakit mematikan, para pelaku justru dengan dinginnya menguras tabungan digital yang seharusnya digunakan untuk terapi. Peristiwa ini sontak memicu kemarahan luas di komunitas gaming, sekaligus menjadi tamparan keras bagi platform distribusi game untuk lebih ketat dalam menyaring konten yang diunggah. Kehilangan itu menjadi pukulan ganda, baik secara finansial maupun emosional, karena donasi yang diberikan penonton pun didasari atas rasa empati dan solidaritas.
Otak di Balik Layar dan Pengembangan Kasus
Penyelidikan lebih lanjut menunjukkan bahwa Wilkins ternyata menjadi otak di balik pendanaan seluruh operasi ini. Ia tidak hanya menjalankan aksi pencurian, tetapi juga memasarkan malware ciptaannya kepada penjahat siber lain di pasar gelap (dark web). Di sana, ia beroperasi dengan nama samaran Sibel.eth dan secara terang-terangan berdiskusi tentang cara terbaik untuk mengelabui korban agar menyetujui transaksi kripto palsu. Tim FBI berhasil memulihkan pesan-pesan dari aplikasi Signal yang tersimpan di perangkat pengembang yang diduga merancang kode malware tersebut. Dalam pesan itu, terungkap bahwa Wilkins membeli trojan akses jarak jauh seharga USD 10 ribu dan meminta saran teknis untuk menyempurnakan metode penipuannya. Meski demikian, pengembang yang dicurigai itu belum diidentifikasi secara resmi dan belum juga ditahan.
Langkah hukum pun berlanjut ketika FBI menggeledah properti pengembang yang diduga terlibat, mencari bukti tambahan yang dapat memperkuat dakwaan. Mereka yakin masih banyak petunjuk yang bersembunyi di dalam perangkat elektronik dan riwayat transaksi digital para tersangka. Dengan ditemukannya kaitan langsung antara Wilkins dan trojan akses jarak jauh, pihak berwenang semakin optimistis dapat mengungkap seluruh jaringan kejahatan ini. Meski pengembang utama belum dijerat pasal, FBI terus mendesak masyarakat untuk melaporkan aktivitas mencurigakan dan memeriksa ulang riwayat unduhan game mereka. Kasus ini menjadi pengingat bahwa di balik gemerlapnya dunia gaming dan menjamurnya aset kripto, selalu ada celah yang bisa dieksploitasi oleh penjahat siber jika kita lengah.
Dari kasus ini, kita sama-sama belajar bahwa kewaspadaan adalah benteng pertama dalam menjaga keamanan data dan aset digital. Jangan sampai kesenangan bermain game justru berakhir dengan petaka finansial yang menghancurkan. Oleh karena itu, selalu pastikan untuk mengunduh game hanya dari sumber terpercaya, perbarui sistem keamanan komputer secara berkala, dan jangan mudah tergiur dengan tautan atau promosi mencurigakan di media sosial. Jika Anda merasa pernah mengunduh game-game yang disebutkan dalam laporan ini, segera laporkan ke pihak berwajib dan lakukan pemindaian menyeluruh pada perangkat Anda. Ingat, langkah kecil dalam menjaga keamanan digital dapat menyelamatkan harta benda dan privasi kita dari ancaman yang terus mengintai. Semoga kasus ini menjadi pelajaran berharga bagi seluruh komunitas gaming dan investor kripto di tanah air.
Temukan juga berbagai berita terbaru lainnya hanya di Exposenews.id.