
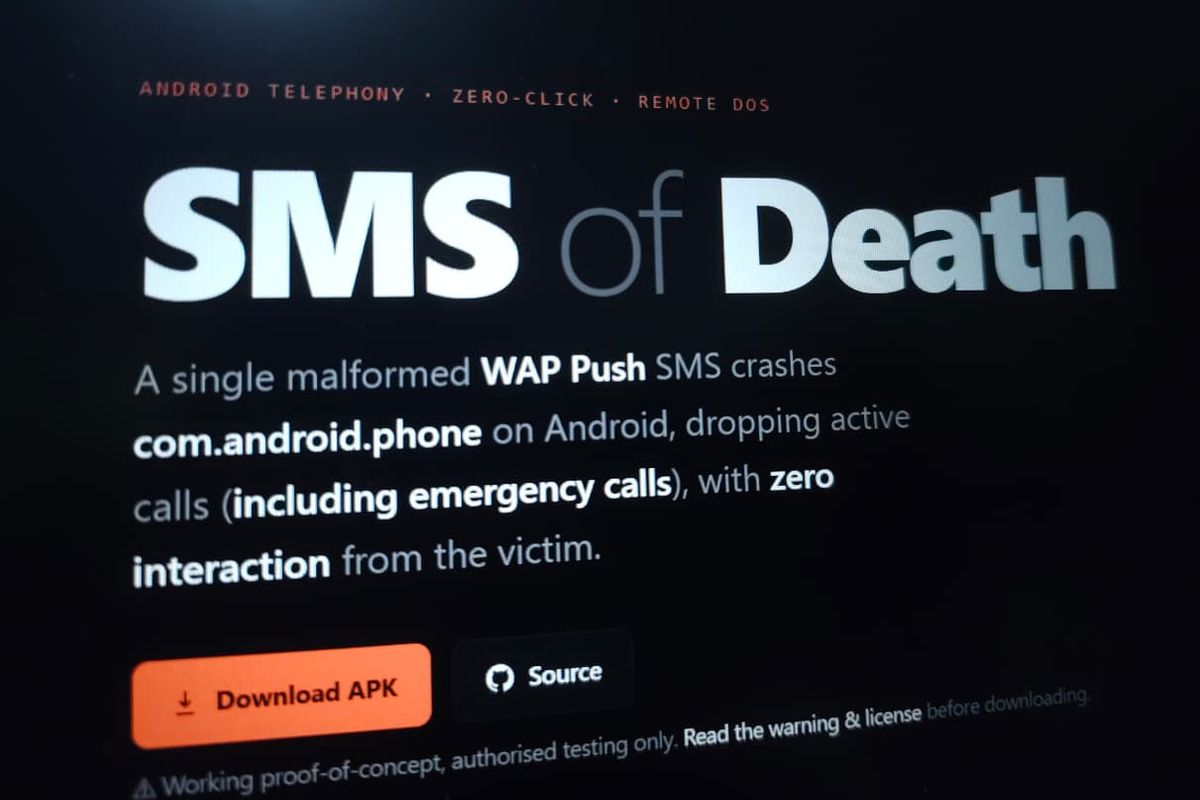
Dentmas.id – Selama ini, kita semua tentu menganggap pesan singkat atau SMS biasa sebagai fitur lawas yang terhitung sangat aman dan bebas dari ancaman bahaya. Namun, fakta terbaru dari seorang ahli keamanan siber justru membongkar kenyataan yang sangat mengejutkan. Peneliti keamanan bernama Mark Blaszczyk baru saja menemukan bahwa hanya dengan satu SMS khusus, peretas bisa langsung melumpuhkan ponsel Android hingga tidak bisa kamu gunakan sama sekali. Oleh karena itu, para praktisi keamanan menjuluki celah mengerikan ini sebagai “SMS of Death” atau “SMS Maut”. Akibatnya, dampak dari celah ini terasa sangat fatal, mulai dari memutus saluran panggilan telepon secara mendadak hingga memaksa perangkat terjebak dalam pusaran bootloop yang tak berkesudahan.
Maka dari itu, untuk memahami bagaimana bahaya ini muncul, kita perlu membedah teknologi di baliknya terlebih dahulu. Pada dasarnya, kerentanan sistem ini memanfaatkan fitur bernama WAP Push SMS yang dirancang secara khusus hingga membuat sistem operasi Android gagal memproses data dengan benar. Padahal, jika kita cermati kembali, WAP Push SMS sebenarnya merupakan teknologi lama yang sangat lazim digunakan oleh para operator seluler.
Secara teknis, teknologi ini memanfaatkan protokol WAP (Wireless Application Protocol) demi mengirimkan tautan URL atau notifikasi layanan penting langsung ke aplikasi peramban di ponsel kamu. Hasilnya, pesan tersebut akan menampilkan link aktif yang bisa mengarahkan pengguna secara otomatis ke halaman web tertentu tanpa perlu mengetikkan alamat URL secara manual.
Bagaimana Cara Kerja “SMS Maut” Melumpuhkan HP Tanpa Di-klik?
Akan tetapi, dalam skenario serangan “SMS Maut” ini, peretas mengeksploitasi bug fatal yang membuat pesan WAP Push SMS tidak akan pernah muncul di kotak masuk kamu. Sebaliknya, sistem operasi Android justru langsung memproses data berbahaya tersebut secara otomatis di latar belakang (background). Alhasil, proses siluman inilah yang memicu kerusakan berantai pada sistem internal, terutama pada bagian vital pengelola jaringan panggilan (telephony framework). Sebagai dampaknya, panggilan telepon yang sedang berlangsung akan langsung terputus seketika, bahkan termasuk panggilan darurat yang sangat krusial.
Tak berhenti sampai di situ, ancaman ini ternyata bekerja jauh lebih destruktif dari yang kita bayangkan. Pasalnya, sistem Android akan terus-menerus mencoba memproses ulang pesan beracun yang sama sehingga kerusakan sistem terjadi secara berulang tanpa henti. Menurut analisis mendalam dari Blaszczyk, peretas hanya perlu mengirimkan sekitar 20 pesan maut ini untuk membuat HP kamu benar-benar lumpuh total dan tidak merespons sama sekali.
Bahkan, pada tingkatan serangan yang jauh lebih ekstrem, perangkat target bisa langsung mengalami kondisi bootloop, yaitu ponsel mati dan menyala secara terus-menerus tanpa pernah berhasil masuk ke menu utama. Efek kerusakan permanen pada sistem inilah yang akhirnya melatarbelakangi lahirnya julukan mengerikan “SMS of Death”.
Di samping itu, hal yang paling bikin merinding dari celah keamanan ini adalah fakta bahwa korban tidak perlu melakukan tindakan apa pun untuk terkena dampak fatalnya. Serangan ini murni merupakan jenis celah zero-click, sehingga sama sekali berbeda dari kejahatan phishing biasa yang mewajibkan korban mengeklik tautan, mengunduh file, atau membocorkan data pribadi. Oleh sebab itu, peretas cukup mengetahui nomor telepon target lalu mengirimkan SMS khusus tersebut dari jarak jauh.
Selain itu, pesan mematikan tersebut tidak akan pernah memunculkan jejak sama sekali di kotak masuk SMS kamu. Akibatnya, pengguna tidak akan menerima notifikasi peringatan apa pun dan sama sekali tidak bisa melacak siapa nomor pengirim yang melancarkan serangan siber tersebut.
Perangkat yang Terdampak dan Cara Penanganannya
Lantas, perangkat mana saja yang sebenarnya berada dalam garis bahaya? Berdasarkan pengujian langsung yang dilakukan oleh Blaszczyk, serangan ini telah berhasil direproduksi pada sejumlah lini ponsel Android populer, termasuk seri Google Pixel. Selain itu, temuan teknis mengonfirmasi bahwa kode yang rentan ini ternyata sudah bersarang di dalam sistem operasi sejak Android 12 dipublikasikan. Oleh karena itu, seluruh HP yang menjalankan sistem Android 12 hingga versi paling mutakhir sangat berpotensi menjadi korban, tergantung pada ketersediaan patch keamanan di masing-masing perangkat.
Sementara itu, bagi para pengguna ponsel Android versi jadul yang sudah tidak lagi mendapatkan dukungan pembaruan sistem dari produsen, risiko kerentanan ini akan terus mengintai tanpa ada batas waktu.
Di sisi lain, proses pemulihan ponsel yang sudah telanjur terinfeksi ternyata tidak semudah membalikkan telapak tangan. Menurut penjelasan resmi dari Blaszczyk, tindakan drastis seperti factory reset atau mengembalikan HP ke setelan pabrik belum tentu mampu menyelesaikan masalah secara tuntas. Hal ini terjadi karena pihak operator seluler bisa saja menyalurkan kembali pesan berbahaya yang tertunda tersebut ke nomor ponsel kamu.
Namun demikian, ada satu metode teknis yang bisa kamu lakukan untuk menyelamatkan data di dalam ponsel tanpa harus menghapus seluruh isi memori sistem. Kamu dapat menghubungkan perangkat Android tersebut ke komputer atau laptop, lalu menghapus file-file pesan berbahaya tersebut secara manual melalui perintah khusus.
Meskipun demikian, metode pemulihan manual ini tentu memerlukan pengetahuan teknis yang cukup rumit dan sangat tidak praktis bagi kebanyakan pengguna awam. Oleh sebab itu, memasang pembaruan sistem keamanan resmi dari pabrikan tetap menjadi satu-satunya benteng pertahanan terbaik untuk mencegah serangan mematikan ini.
Drama Penolakan Google dan Peluncuran Patch Keamanan Resmi
Menariknya lagi, balik layar penemuan celah ini ternyata diwarnai oleh dinamika laporan yang cukup sengit. Blaszczyk mengaku telah melaporkan temuan bahaya ini secara resmi kepada Google sejak tanggal 5 Mei 2026. Namun sayangnya, tim Google saat itu berulang kali menolak laporan tersebut karena menganggap celah WAP Push ini bukanlah ancaman keamanan yang serius. Lantaran merasa penemuannya diabaikan, ia akhirnya memutuskan untuk membongkar temuan ini ke publik sekaligus merilis bukti demonstrasi serangan (proof of concept) pada tanggal 29 Oktober 2026.
Akan tetapi, situasi mengejutkan justru terungkap kemudian di mana Google ternyata secara diam-diam sudah menyiapkan perbaikan internal sejak 15 Juni 2026. Berdasarkan rekam jejak kode internal sistem Android, tim pengembang merancang mekanisme baru agar sistem telepon tidak lagi memproses pesan beracun secara berulang-ulang. Dengan perbaikan sistem tersebut, perangkat lunak Android akan langsung mengenali paket data yang bermasalah dan menghapusnya secara otomatis sebelum sempat merusak fungsi telepon.
Selanjutnya, Blaszczyk juga menambahkan bahwa perbaikan krusial ini telah secara resmi dimasukkan ke dalam paket pembaruan keamanan Android edisi Oktober untuk seluruh perangkat yang menjalankan Android 14 hingga Android 17.
Secara formal, institusi keamanan siber internasional telah mendaftarkan celah bahaya ini dengan kode CVE-2026-58882 serta melabelinya dengan status keparahan Critical (sangat kritis). Oleh karena itu, perbaikan resmi celah ini dijadwalkan bakal masuk ke dalam dokumen Buletin Keamanan Android edisi November.
Oleh sebab itu, bagi kamu para pemilik smartphone yang sudah menjalankan Android 14 hingga Android 17, sangat disarankan untuk segera memeriksa ketersediaan system update di menu pengaturan dan langsung mengunduhnya tanpa menunda. Pembaruan tersebut akan langsung menyuntikkan benteng pertahanan baru agar sistem panggilan HP kamu kebal dari serangan pesan maut ini.
Di sisi lain, bagi pengguna yang masih bertahan di Android 13 atau versi yang lebih tua, kamu memang tidak memiliki banyak opsi perlindungan selain merencanakan upgrade ke sistem operasi yang lebih baru jika memungkinkan. Pasalnya, HP tua yang sudah dihentikan dukungan keamanannya akan memikul risiko rentan ini secara permanen.
Sementara itu, media teknologi ternama Android Authority menyatakan bahwa mereka telah melayangkan permintaan konfirmasi resmi kepada pihak Google untuk meminta penjelasan lebih lanjut mengenai polemik penolakan laporan ini, meski belum ada jawaban resmi yang dirilis hingga saat ini.
Sebagai kesimpulan, seperti yang dirangkum dari laporan GSM Arena dan Android Authority, langkah paling bijak yang bisa kita lakukan saat ini adalah selalu memastikan perangkat Android kesayangan kita tetap menggemari serta menggunakan pembaruan keamanan paling mutakhir demi menghindari ancaman peretasan jarak jauh ini.
Temukan juga berbagai berita terbaru lainnya hanya di Exposenews.id.