
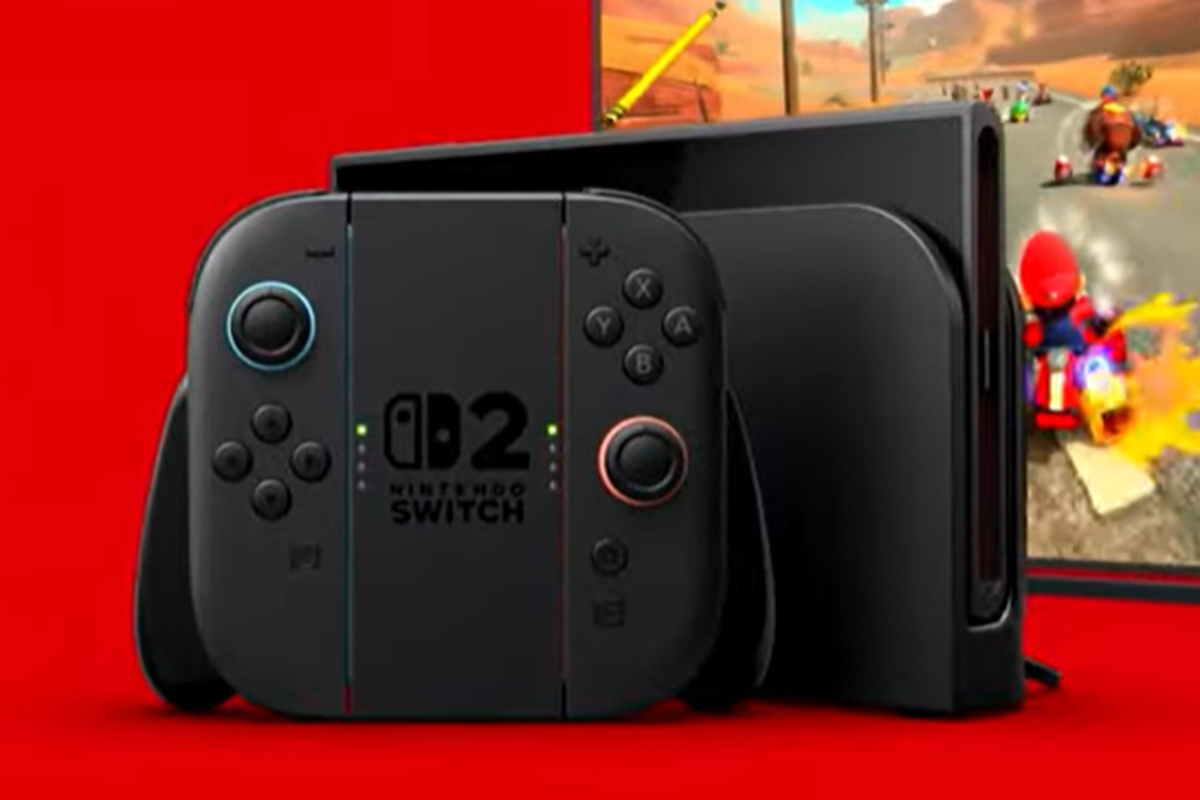
Dentmas.id – Kabar yang sangat menghebohkan baru saja mengguncang industri game global karena konsol genggam generasi terbaru milik produsen raksasa asal Jepang, Nintendo Switch 2, kabarnya sudah berhasil dijebol oleh peretas untuk pertama kalinya. Peristiwa pembobolan sistem keamanan atau aksi jailbreak ini mendadak menjadi bahan perbincangan yang sangat hangat di kalangan para gamer dan pengamat teknologi di seluruh dunia.
Melalui aksi jailbreak tersebut, para pengguna nantinya bisa dengan bebas membongkar dan membuka akses penuh ke dalam sistem operasi konsol yang sebelumnya terkunci sangat rapat oleh kebijakan ketat pabrikan. Akibatnya, pembukaan proteksi ini memberi ruang yang amat luas bagi para peretas maupun pengguna biasa untuk mengeksekusi berbagai kode serta menjalankan file modifikasi tidak resmi yang selama ini terlarang.
Sosok peretas yang beraksi di balik layar ini menggunakan nama pengguna Pepsipu melalui platform media sosial X. Dalam unggahannya yang memicu kehebohan besar, ia secara terang-terangan mengeklaim bahwa dirinya sukses mengeksekusi pembobolan Nintendo Switch 2 tersebut berkat bantuan kecerdasan buatan bentukan OpenAI yang dikombinasikan dengan sebuah perangkat lunak bernama SmileBASIC 4.
Menariknya, SmileBASIC 4 sendiri bukanlah program jahat buatan hacker, melainkan sebuah aplikasi pembuatan game interaktif yang bisa dibeli secara legal dan resmi di toko digital Nintendo eShop. Pihak pengembang mematok harga aplikasi pemrograman edukatif ini senilai 25 dollar AS atau setara dengan Rp 450.000 bagi siapa saja yang ingin mengunduhnya.
Bawa Karakter Nyeleneh ke Mario Kart hingga Kelemahan Metode Tethered
Untuk membuktikan keaslian klaim pembobolannya, Pepsipu kemudian langsung memamerkan rekaman aksi modifikasi pada judul game populer Mario Kart di konsol tersebut. Tak tanggung-tanggung, ia secara kocak menyisipkan deretan karakter dari franchise luar ke dalam arena balap, mulai dari si imut Cinnamoroll dari Sanrio, karakter kocak Peter Griffin dari serial animasi Family Guy, hingga penyanyi virtual legendaris Hatsune Miku.
Berdasarkan catatan sejarah perkembangan konsol ini, manuver eksploitasi yang dilakukan oleh Pepsipu resmi tercatat sebagai metode pembobolan pertama yang pernah dilaporkan secara publik untuk perangkat Nintendo Switch 2. Meskipun begitu, kamu sebaiknya jangan senang dulu karena langkah-langkah pembobolan yang rumit ini sebenarnya masih sangat jauh dari kata praktis untuk dicoba oleh pengguna umum.
Kelemahan utamanya terletak pada skema jailbreak yang masih bersifat tethered alias terikat dengan perangkat eksternal saat konsol dinyalakan. Artinya, seluruh sistem modifikasi dan akses khusus akan langsung melayang atau terhapus secara otomatis begitu kamu mematikan daya konsol. Oleh sebab itu, pengguna terpaksa harus mengulang kembali prosedur peretasan yang panjang setiap kali ingin menghidupkan konsol kembali.
Keberhasilan para komunitas hacker dalam membongkar benteng pertahanan Nintendo Switch 2 ini sejatinya terhitung sangat kilat dan mengejutkan banyak pihak. Bagaimana tidak, para ahli keamanan siber hanya memerlukan rentang waktu kurung waktu satu tahun saja sejak Nintendo resmi melepas konsol generasi baru ini ke pasaran global pada tahun 2025 lalu.
Deja Vu Sejarah Kelam Pembobolan Nintendo Switch Generasi Pertama
Uniknya, fenomena jeda waktu pembobolan ini ternyata mengulang kembali catatan sejarah yang persis sama ketika Nintendo meluncurkan generasi Switch pertama. Kala itu, komunitas peretas juga hanya membutuhkan durasi waktu sekitar satu tahun untuk menemukan celah sistem setelah konsol legendaris tersebut pertama kali mengudara pada tahun 2017 silam.
Pada masa Switch generasi awal tersebut, para peneliti keamanan siber membongkar celah fatal bernama Fusée Gelée yang memanfaatkan kelemahan mendasar pada bootROM chip prosesor Nvidia Tegra X1. Akibat cacat pada komponen keras tersebut, sistem konsol akhirnya mengizinkan eksekusi berbagai kode serta program tidak resmi tanpa bisa dihentikan oleh sistem.
Mengingat kelemahan keamanan tersebut bersumber langsung dari fisik komponen hardware, Nintendo sama sekali tidak mampu menambal celah berbahaya itu hanya lewat pembaharuan sistem atau update perangkat lunak biasa. Oleh karena itu, raksasa teknologi asal Jepang tersebut baru bisa mengamankan lini produksinya pada tahun 2018 dengan cara memperbarui fisik chip pada unit konsol baru yang dipabrikasi selanjutnya.
Nah, kondisi tersebut sangat berbeda jauh dengan trik pembobolan yang dipakai oleh Pepsipu kali ini karena ia hanya memanfaatkan SmileBASIC 4, sebuah aplikasi berbayar yang tersedia secara resmi di toko Nintendo eShop. Melalui kecerdasan buatan yang membantunya menganalisis celah pemrograman aplikasi tersebut, peretas mengeklaim berhasil menemukan jalan pintas untuk menjalankan berbagai modifikasi pada konsol Nintendo Switch 2.
Langkah Cepat Nintendo dan Masa Depan Keamanan Konsol
Beruntung bagi pihak produsen, Nintendo tentu dapat merespons dan menutup celah keamanan baru ini dengan cara yang jauh lebih mudah dan singkat. Perusahaan raksasa game ini tinggal menarik atau menghapus aplikasi SmileBASIC 4 dari peredaran toko digital Nintendo eShop serta memperketat pembatasan akses sistem untuk mematikan langkah sang peretas.
Kendati demikian, hingga detik ini masih belum ada keterangan atau kabar terbaru mengenai tanggapan resmi Nintendo terhadap temuan mengejutkan tersebut. Selain itu, pihak produsen juga belum membeberkan langkah konkret apa yang bakal mereka ambil untuk mengatasi celah keamanan yang sudah terlanjur viral ini.
Lebih lanjut, berbagai keterbatasan teknis pada metode tethered ini membuktikan bahwa eksperimen jailbreak tersebut belum dapat dianggap sebagai cara permanen untuk membongkar sistem keamanan Nintendo Switch 2. Berdasarkan laporan komprehensif yang dirangkum dari situs media Games Radar, para pemilik konsol sebaiknya tetap menahan diri dan tidak terburu-buru mengikuti langkah peretasan yang belum stabil ini.
Temukan juga berbagai berita terbaru lainnya hanya di Exposenews.id.